 TAGWORX.NET Neue Medien


Aktuelles
Nur ein fehlendes Update - was das AfD-Leak über Hosting verrät
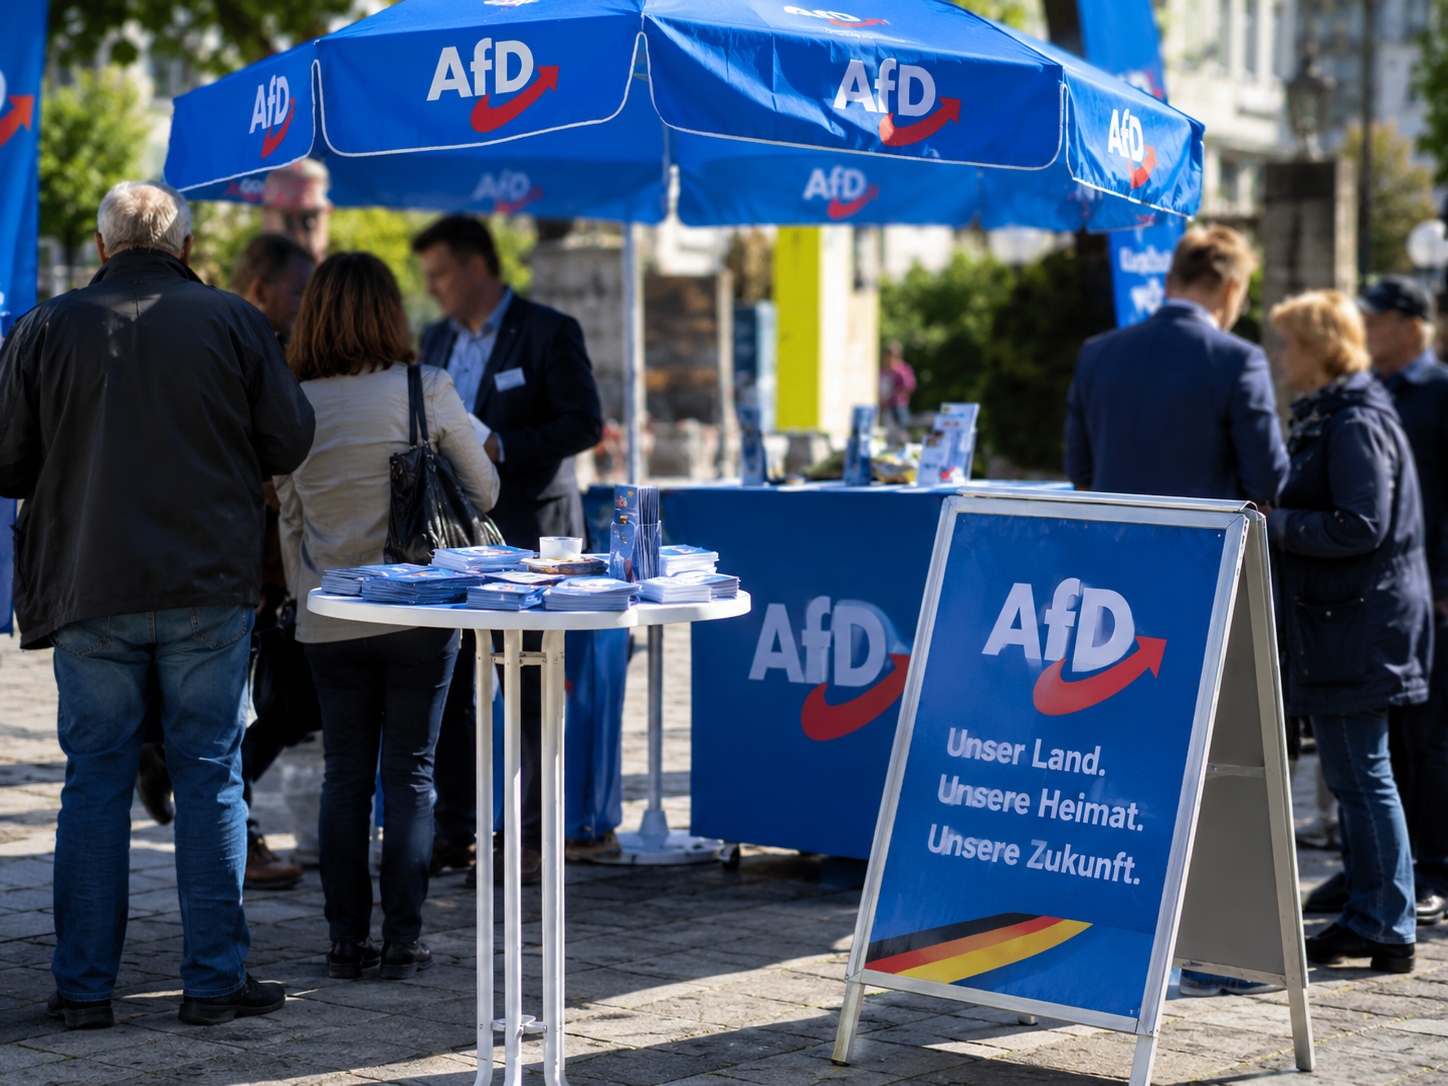 Am Montag tauchte im Netz ein Archiv auf, 281 Gigabyte schwer. Darin liegen nach Angaben der mutmaßlichen Datendiebe 421.179 E-Mails aus zehn Postfächern der AfD. Die ältesten stammen aus dem Jahr 2014, die jüngsten vom September 2026. Und der Weg hinein? Laut den Angreifern erschreckend banal: eine einzige Website, um die sich offenbar niemand mehr gekümmert hat.
Man muss die AfD nicht mögen, um diese Geschichte spannend zu finden. Es reicht, schon einmal einen Webserver betreut zu haben. Denn hinter dem politischen Wirbel steckt ein IT-Sicherheitsfall, wie er in jeder Agentur, jedem Verein und jedem Mittelständler passieren kann. Jetzt lasst uns mal sortieren, was belegt ist, was behauptet wird und was offen bleibt.
281 Gigabyte Parteialltag
Die Daten erschienen am Montag, dem 19. Oktober, auf einer anonym betriebenen Website. Die Seite nennt sich „Hexane“ (ja, da klingelt was, aber später mehr dazu). Sie bietet den kompletten Datensatz als Torrent an und hat ihn zusätzlich durchsuchbar aufbereitet. Laut heise online stammen die Kopien offenbar von mehreren Webservern und mindestens einem Mailserver. Neben Mailadressen enthalten sie zahlreiche Angaben zu Amtsträgern der Partei und deren Kontakten.
Betroffen sind nach Darstellung der Veröffentlicher zehn Postfächer. Darunter ein Konto auf den Namen des früheren Parteichefs Alexander Gauland, Mails der Bundesgeschäftsstelle, des Bundesschiedsgerichts und des Bundestagsabgeordneten Leif-Erik Holm, Spitzenkandidat bei der jüngsten Landtagswahl in Mecklenburg-Vorpommern. Über Mailverläufe tauchen laut taz und Tagesspiegel auch Nachrichten von Alice Weidel, Tino Chrupalla, Beatrix von Storch und Jörg Meuthen auf.
Ein Teil des Materials ist bereits vorsortiert. Rund 39.000 Mails hat die Leak-Seite offenbar per KI zusammenfassen lassen. 611 davon stuft sie als „kritisch“ ein, also als mögliche Belege für Straftaten. Weitere 10.450 landen in der Kategorie „hoch“. Wichtig: Diese Einstufungen stammen von den Leuten, die die Daten veröffentlicht haben, nicht von Ermittlungsbehörden oder Redaktionen.
Und es geht nicht nur um Politik. Medienberichten zufolge finden sich im Archiv auch Ausweiskopien, Rechnungen, Kontoauszüge und Mitgliederlisten. Damit sind auch Menschen betroffen, die mit dem Parteivorstand wenig zu tun haben: einfache Mitglieder, Dienstleister, Absender ganz normaler Anfragen.
Zwei Versionen derselben Geschichte
Die AfD bestätigte den Vorfall am Dienstag gegenüber mehreren Medien. Ein Sprecher erklärte, im September habe es einen Angriff auf einen Hosting-Dienstleister der Partei gegeben. Dabei seien „Teile einiger weniger Mail-Postfächer“ widerrechtlich kopiert worden, die meisten davon seit Jahren ungenutzt. Aktuelle Postfächer des Bundesverbands seien nicht betroffen. Den Angriff habe man rasch erkannt und gestoppt, die Lücke geschlossen und Betroffene informiert.
Die Bundespartei wählte deutliche Worte. Der Angriff sei illegal und strafrechtlich relevant, außerdem ein „Angriff auf das deutsche Parteiensystem und damit auf die Demokratie“.
Ein paar Details passen allerdings nicht ganz zur Darstellung „alte, ungenutzte Postfächer“. Die veröffentlichten Mails reichen bis Anfang September, darin geht es unter anderem noch um den Landtagswahlkampf in Mecklenburg-Vorpommern. Auch das Handelsblatt fand Mails aus dem laufenden Jahr. Und während die Partei von einem Vorfall Ende September spricht, rekonstruieren die IT-Journalistin Lilith Wittmann und das Projekt Hoodinformatik zwei Zugriffe am 9. und 14. September.
| Punkt | Darstellung der AfD | Was Medien und Fachleute berichten |
|---|---|---|
| Zeitpunkt | Angriff Ende September 2026 | Rekonstruierte Zugriffe am 9. und 14. September |
| Umfang | Teile einiger weniger Postfächer | Laut Leak-Seite 421.179 Mails aus zehn Postfächern, rund 281 GB |
| Aktualität | Überwiegend seit Jahren ungenutzt | Mails reichen bis September 2026, u. a. zum Landtagswahlkampf |
| Täter | Hosting-Dienstleister gehackt | Angreifer nennt ungepatchte Parteiseite auf gemeinsamem Hosting-Cluster |
| Echtheit | Keine Angabe | Nicht abschließend bestätigt, erste Prüfungen sprechen für echtes Material |
Echt? Wahrscheinlich. Vollständig geprüft? Noch lange nicht.
Ob jede einzelne Mail authentisch ist, kann derzeit niemand seriös sagen. Lilith Wittmann hält die Daten nach erster Sichtung für echt. Laut einer Auswertung, über die der Faktencheck-Verein Mimikama berichtet, sind selbst kryptografische Signaturen von Mails aus 2014 und 2015 gültig. Das ist ein starkes Indiz, denn solche DKIM-Signaturen lassen sich kaum nachträglich fälschen.
Trotzdem gilt bei jedem Leak dieser Größe: Ein echter Datensatz kann einzelne manipulierte Dateien enthalten. Und eine KI-Zusammenfassung ist keine Quelle, sondern bestenfalls ein Wegweiser zur Quelle. Mehrere Redaktionen weisen genau darauf hin und prüfen Einzelfunde, bevor sie darüber berichten.
Ein Cluster für alle, ein Schlüssel für alles
Jetzt wird es für alle interessant, die Websites betreiben. Der mutmaßliche Angreifer schilderte dem X-Kanal International Cyber Digest seinen Weg. Alles habe mit einer einzigen ungepatchten Parteiseite begonnen. Alle AfD-Websites hätten auf einem gemeinsamen Hosting-Cluster gelegen. Über die veraltete Seite habe er seine Rechte ausgeweitet, sich Zugang zu den übrigen Systemen verschafft und schließlich ein E-Mail-Backup eingebunden.
Prüfen lässt sich diese Darstellung von außen nicht. Sie klingt aber verdächtig vertraut. Das Muster kennt jeder, der schon einmal Forensik auf einem kompromittierten Shared-Hosting-Server gemacht hat:
- Eine alte Kampagnen- oder Unterseite läuft noch mit veraltetem CMS oder Plugin.
- Über eine bekannte Lücke kommt der Angreifer in den Webspace.
- Weil viele Projekte auf derselben Maschine liegen und Rechte zu großzügig verteilt sind, wird aus einem Einbruch ein Generalschlüssel.
- Irgendwo liegt ein Backup, das dort nichts zu suchen hat. In diesem Fall offenbar eines mit einem ganzen Haufen E-Mails.
Die vergessene Seite ist dabei selten das eigentliche Problem. Das Problem ist die Architektur dahinter: fehlende Trennung zwischen Projekten, zu viele Rechte, Backups ohne eigenen Schutz.
Wer betreibt eigentlich afd-hosting.de?
Die AfD spricht von einem externen „Hosting-Dienstleister“, nennt ihn aber nicht. Wer öffentliche DNS-Einträge abfragt, stößt auf eine Mail-Plattform mit dem Parteinamen: afd-hosting.de. Der Blogger und Journalist Christopher Helm hat das für den Landesverband Nordrhein-Westfalen dokumentiert, aus dem ein großer Teil des bislang gezeigten Materials stammt. Mimikama stellte fest, dass die Mailserver von afd-hosting.de und alternita-hosting.de auf dieselbe IP-Adresse zeigen.
Daraus folgt aber weniger, als man auf den ersten Blick denkt. Eine gemeinsame IP-Adresse sagt nichts darüber aus, wem die Server gehören oder wer für eine Lücke verantwortlich ist. Ob hinter dem Dienstleister eine eigenständige Firma steckt, die eine Plattform unter dem Parteinamen betreibt, oder die Partei selbst, ist bislang öffentlich nicht geklärt. Wer hier schon „Selbst-Hosting“ ruft, ist der Beleglage voraus.
Ein Detail aus dem Archiv der Geschichte: Schon im Oktober 2014 traf ein Angriff die AfD, damals ihren Goldshop. Ein Sprecher sagte laut dpa, jemand habe auf dem Server gesessen und Mails mitlesen können. Die Partei schaltete den Server damals ab.
Hacktivisten, ein Name mit Beigeschmack und 100.000 Euro
Ein Bekennerschreiben gibt es nicht, eine Gruppe tritt nicht auf. Gegenüber International Cyber Digest gab der mutmaßliche Täter an, er wolle Gier und finanziellen Missbrauch in der Partei offenlegen. Er sprach von finanzieller Zweckentfremdung, „ganz gleich, wie man zu Einwanderern steht“. Der IT-Sicherheitsexperte Mirko Ross vom Dienstleister Asvin sagte heise online: „Das sieht für mich nicht nach einem Innentäter, sondern nach Hacktivismus aus.“
Dazu kommt eine Namensfrage. „Hexane“ heißt auch eine Spionagegruppe, die Sicherheitsforscher dem Iran zuordnen. Ein Name allein beweist natürlich nichts. Er kann Zufall sein, eine bewusste Irreführung oder ein schlechter Scherz. Belastbare Hinweise auf staatliche Akteure gibt es bislang nicht.
Dann wurde es noch skurriler. Laut International Cyber Digest meldete sich ein anonymer Nutzer per Proton Mail beim Angreifer und bot Geld, damit die Seite vom Netz geht. Die Rede ist von 100.000 Euro. Wer dahintersteckt, ist völlig unklar. Der Hacker will die Seite nach eigener Aussage online lassen. Zwischenzeitlich war sie nicht erreichbar, was er auf einen DDoS-Angriff zurückführt.
Der Einbruch bleibt ein Einbruch
Bei aller Neugier auf den Inhalt: Das Eindringen in fremde Systeme ist strafbar, ganz gleich, wen es trifft. Dieser Punkt gilt für eine Regierungspartei genauso wie für eine Oppositionspartei oder den Sportverein um die Ecke. Hinzu kommt der Schaden für Unbeteiligte. Wer der Partei einmal eine Mail geschrieben, eine Rechnung gestellt oder einen Mitgliedsantrag geschickt hat, kann jetzt mit Namen und Adresse in einem öffentlich herunterladbaren Archiv stehen.
Gleichzeitig ist es Aufgabe von Journalisten, Material von öffentlichem Interesse zu prüfen, auch wenn es auf rechtswidrigem Weg ans Licht kam. Genau diese Abwägung läuft gerade in vielen Redaktionen: Was ist echt, was ist relevant, und was gehört schlicht zur Privatsphäre einzelner Menschen? Medienberichte nennen Hinweise auf extremistische Äußerungen einzelner Mitglieder, auf Streit um Parteiausschlüsse und auf den Umgang mit Spenden. Belastbar wird davon erst etwas, wenn es einzeln verifiziert ist.
Die Checkliste, die niemand gern abarbeitet
Unabhängig von Parteifarben lässt sich aus dem Fall eine Menge lernen. Ein paar Punkte, die wir bei Kundenprojekten immer wieder ansprechen:
- Alte Seiten abschalten. Die Kampagnenseite von 2019 muss nicht mehr online sein. Archivieren, statisch exportieren oder löschen.
- Projekte trennen. Eigene Systembenutzer, eigene Datenbanken, eigene Container. Ein gehackter Webspace darf kein Sprungbrett für alle anderen sein.
- Backups gehören nicht auf den Webserver. Schon gar nicht Mail-Backups. Verschlüsselt, getrennt, mit eigenen Zugangsdaten.
- Ungenutzte Postfächer löschen. Ein Postfach, das „seit Jahren nicht mehr genutzt“ wird, ist kein harmloses Postfach. Es ist ein Archiv, das niemand bewacht.
- Patchen ist kein Projekt, sondern Routine. Updates gehören in den Wochenplan, nicht in die To-do-Liste für „wenn mal Zeit ist“.
Die Wahrheit über die 421.000 Mails werden die nächsten Wochen zeigen, Stück für Stück, Fund für Fund. Die Lehre für alle, die Server betreiben, steht dagegen schon fest. Die gefährlichste Website ist selten die, über die alle reden. Es ist die, an die sich keiner mehr erinnert.
Quellen: heise online, taz, Tagesspiegel, Handelsblatt, Mimikama, Borns IT- und Windows-Blog, Cybernews, Christopher Helm
Foto: KI-modifiziert
21.10.2026

Alle News vom TAGWORX.NET Neue Medien können Sie auch als RSS Newsfeed abonnieren, klicken Sie einfach auf das XML-Symbol und tragen Sie die Adresse in Ihren Newsreader ein!