 TAGWORX.NET Neue Medien


Aktuelles
Homograph-Angriff: Wenn paypal.com nicht paypal.com ist
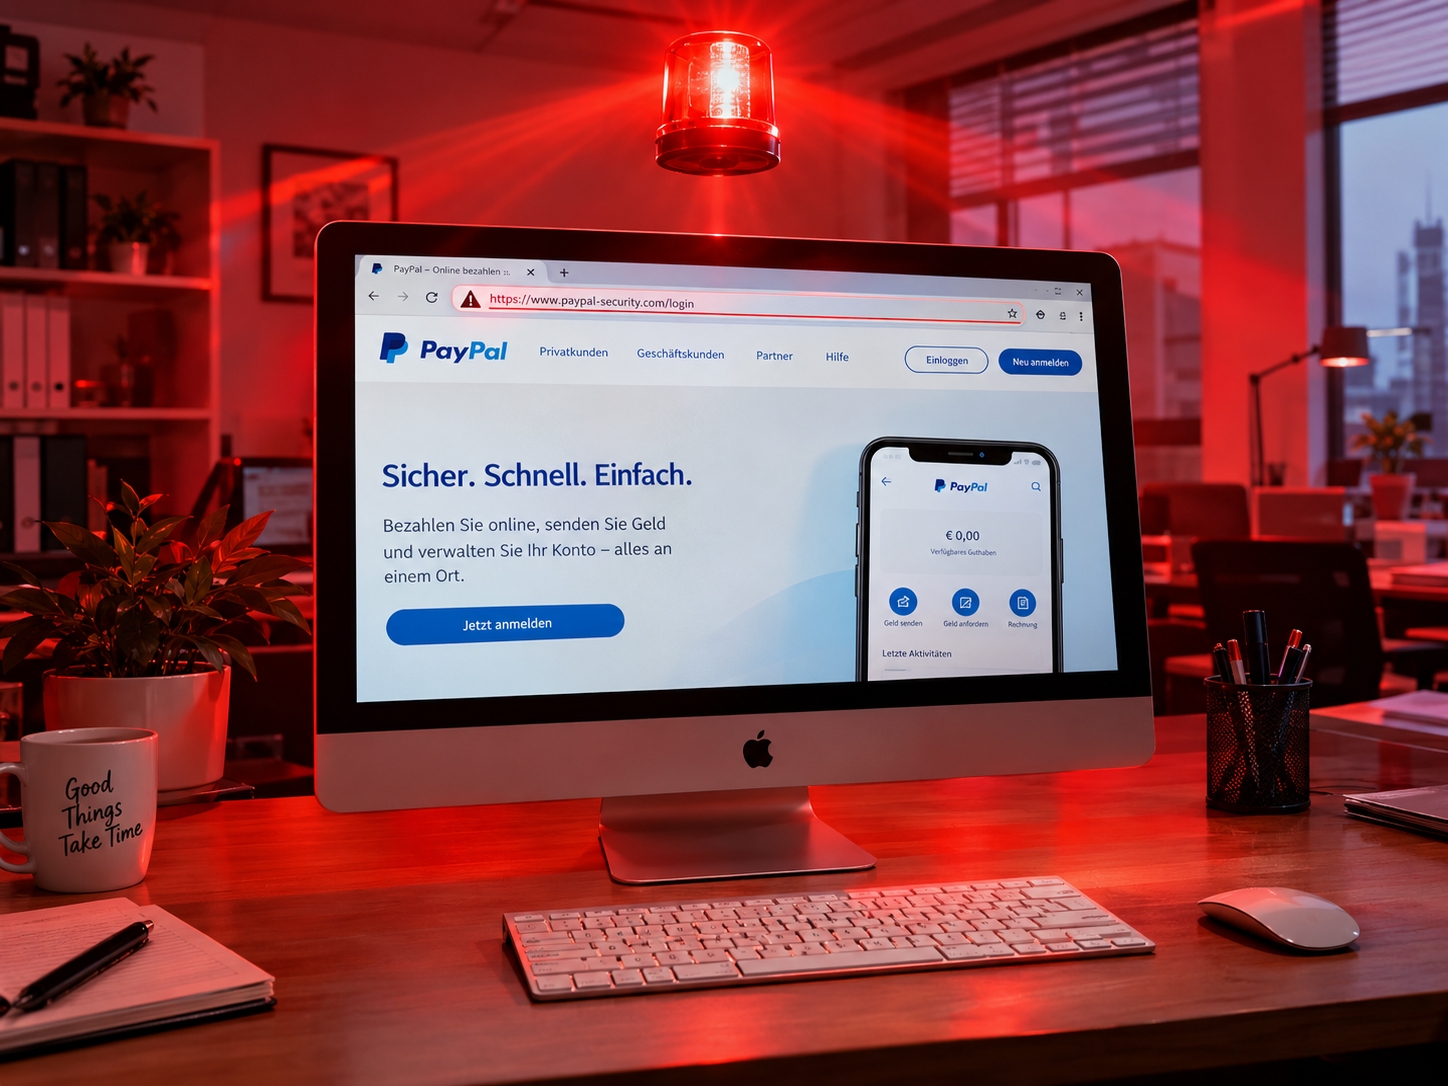 Die Adresse lautet paypal.com. Das Schloss in der Adressleiste ist da, HTTPS auch, das Layout sitzt pixelgenau. Und trotzdem gehört die Seite einem Betrüger. Willkommen beim Homograph-Angriff, einer Phishing-Masche, bei der nicht der Inhalt lügt, sondern die Buchstaben selbst.
Wir alle haben es gelernt: Vor dem Login einen Blick auf die Adresszeile werfen. Steht da wirklich die richtige Domain? Gibt es ein Schloss? Gut, dann kann man ja loslegen. Das Problem: Genau dieses antrainierte Ritual ist das Einfallstor. Denn was, wenn die Adresse exakt so aussieht wie das Original - und es trotzdem nicht ist?
Ein „a“ ist nicht immer ein „a“
Seit es internationalisierte Domainnamen gibt, kurz IDN, dürfen Webadressen nicht nur lateinische Buchstaben enthalten, sondern auch Zeichen aus anderen Schriftsystemen: Kyrillisch, Griechisch, Arabisch, Chinesisch und viele mehr. Klar, das ist doch eine gute Sache. Menschen in Russland, Griechenland oder Japan sollen ihre Adressen schließlich in ihrer eigenen Schrift schreiben können.
Die Kehrseite: Viele dieser Zeichen sehen lateinischen Buchstaben zum Verwechseln ähnlich – oder sind auf dem Bildschirm schlichtweg nicht zu unterscheiden. Das kyrillische „?“ und das lateinische „a“ sind für unser Auge absolut identisch. Für den Computer sind es zwei völlig verschiedene Zeichen mit unterschiedlichen Unicode-Nummern. Und damit sind „paypal.com“ mit lateinischem a und „p?yp?l.com“ mit kyrillischem ? zwei komplett unterschiedliche Domains, die zwei komplett unterschiedlichen Besitzern gehören können.
| Lateinisch | Doppelgänger | Schriftsystem | Unicode |
|---|---|---|---|
| a (U+0061) | а | Kyrillisch | U+0430 |
| e (U+0065) | е | Kyrillisch | U+0435 |
| o (U+006F) | о | Kyrillisch | U+043E |
| p (U+0070) | р | Kyrillisch | U+0440 |
| c (U+0063) | с | Kyrillisch | U+0441 |
| o (U+006F) | ο | Griechisch | U+03BF |
Spätestens beim Blick auf diese Tabelle wird klar, warum das funktioniert: Sie sehen keinen Unterschied. Wir auch nicht. Und genau das ist der Punkt.
Unter der Haube: xn - statt PayPal
Technisch funktioniert das so: Das Domain Name System versteht eigentlich nur einfache ASCII-Zeichen. Damit internationale Domains trotzdem funktionieren, werden sie im Hintergrund in eine Kodierung namens Punycode übersetzt. Die erkennt man am Präfix „xn--“, gefolgt von einer kryptischen Zeichenkette. Der Browser zeigt dem Nutzer dann – je nach Situation – entweder diese technische Schreibweise oder die hübsche Unicode-Variante an.
Und hier liegt der Hund begraben. Zeigt der Browser die Unicode-Variante, sieht der Nutzer „paypal.com“. Zeigt er Punycode, sieht er so etwas wie „xn--pypl-…com“ und wird hoffentlich stutzig.
Und das Schloss? Das hilft hier nicht.
Der vielleicht gefährlichste Irrglaube in diesem Zusammenhang: HTTPS bedeutet Sicherheit. Stimmt, aber nur in einem sehr engen Sinn. Das Schloss in der Adressleiste besagt, dass die Verbindung zwischen Ihnen und dem Server verschlüsselt ist. Es besagt nicht, dass der Server dem gehört, den Sie eigentlich erwarten.
Ein Betrüger, der sich eine Homograph-Domain registriert hat, ist deren rechtmäßiger Inhaber. Er kann sich dafür in Minuten ein kostenloses, vollkommen gültiges SSL-Zertifikat ausstellen lassen. Dann ist die Verbindung zur Fake-Seite eben sauber verschlüsselt. Das ist ungefähr so beruhigend wie ein Einbrecher, der beim Betreten Ihrer Wohnung höflich die Schuhe auszieht.
Was Browser und Registrierungsstellen dagegen tun
Ganz schutzlos ist man nicht. Die ICANN untersagt Registraren, Domains mit gemischten Schriftsystemen zu registrieren, also etwa lateinische und kyrillische Buchstaben in einem Namen. Die großen Browser haben zudem Regeln eingebaut: Wirkt eine Domain verdächtig - etwa weil sie Zeichen aus mehreren Alphabeten mischt oder einer bekannten Marke zu ähnlich sieht -, zeigen Chrome, Firefox, Safari und Edge statt der schönen Unicode-Variante die Punycode-Schreibweise an. Aus der vermeintlichen PayPal-Adresse wird dann ein unübersehbares „xn--…“.
Das funktioniert in vielen Fällen gut. Aber nicht in allen. Eine Studie von Forschern der Virginia Tech und der University of Illinois, vorgestellt auf der USENIX Security, testete die IDN-Regeln gängiger Browser mit über 9.000 Testfällen. Das Ergebnis: Alle untersuchten Browser hatten Schwachstellen in ihren Regeln, über die sich täuschend echte Homograph-Domains an der Abwehr vorbeischleusen ließen. Chrome hatte zwischenzeitlich sogar eigene Regeln zurückgenommen und bestimmte Homograph-Domains wieder zugelassen. Und Sicherheitsforscher von Bitdefender zeigten, dass auch Office-Anwendungen wie Outlook, Word oder Excel für solche Tricks anfällig waren. Ein Klick auf einen Link in einer Mail oder einem Dokument - und die Adresszeile des Browsers sehen Sie im Zweifel erst, wenn es zu spät ist.
Besonders tückisch sind Domains, die komplett aus einem fremden Schriftsystem bestehen, das zufällig nur Zeichen enthält, die lateinischen ähneln. Die fallen nicht unter das Mischverbot und rutschen je nach Browser-Regelwerk eher durch.
So schützen Sie sich
Einen hundertprozentigen Schutz gibt es nicht. Aber man kann es Betrügern verdammt schwer machen.
- Passwortmanager nutzen. Das ist der vielleicht unterschätzteste Schutz überhaupt. Ein guter Passwortmanager vergleicht nicht, wie eine Domain aussieht, sondern was sie technisch ist. Für „p?yp?l.com“ mit kyrillischem ? hat er kein Passwort gespeichert – also bietet er auch keins an. Wenn das Autofill plötzlich schweigt, obwohl es sonst immer funktioniert: Finger weg von der Tastatur!
- Passkeys aktivieren, wo es geht. Passkeys sind fest an die echte Domain gebunden. Auf einer Fake-Seite funktionieren sie ganz einfach nicht, egal wie überzeugend sie aussieht. Wer bei PayPal, Amazon oder seiner Bank diese Möglichkeit hat, sollte sie nutzen.
- Lesezeichen statt Links. Wichtige Seiten wie Bank, Bezahldienst oder Shop-Konto ruft man am besten über ein eigenes Lesezeichen oder durch manuelles Eintippen auf und nicht über eventuelle Links in Mails, Messenger-Nachrichten oder Suchanzeigen.
- Punycode erzwingen. Wer es genau wissen will, kann Firefox anweisen, internationalisierte Domains grundsätzlich in Punycode anzuzeigen: In
about:configdie Optionnetwork.IDN_show_punycodeauftruesetzen. Für die meisten Nutzer im deutschsprachigen Raum ist der Komfortverlust gering, auch wenn echte Umlaut-Domains dann ebenfalls kryptisch angezeigt werden.
Misstrauisch bleiben. Dringlichkeit, Drohungen, „Ihr Konto wird gesperrt“: Das sind die klassischen Zutaten jeder Phishing-Mail. Daran ändert auch eine perfekt gefälschte Adresse nichts.
Für Unternehmen: Die eigene Marke im Blick behalten
Wer eine bekannte Marke oder einen eigenen Onlineshop betreibt, sollte nicht nur seine Kunden sensibilisieren, sondern auch selbst wachsam sein. Es gibt Dienste, die neu registrierte Domains und neu ausgestellte SSL-Zertifikate auf Ähnlichkeiten mit dem eigenen Markennamen überwachen. Bei besonders gefährdeten Namen kann es sich lohnen, naheliegende Homograph-Varianten vorsorglich selbst zu registrieren, bevor es ein anderer tut.
Vertrauen ist gut, Technik ist besser
Der Homograph-Angriff ist ein Paradebeispiel dafür, warum Sicherheit nicht vom menschlichen Auge abhängen darf. Unsere Augen sind schlicht nicht dafür gebaut, ein kyrillisches „?“ von einem lateinischen zu unterscheiden. Ein Passwortmanager oder ein Passkey dagegen schon. Die wichtigste Lektion lautet deshalb: Nur weil eine Website vertrauenswürdig aussieht, muss sie nicht echt sein. Das Schloss ist kein Gütesiegel, und die Adresszeile kann lügen - zumindest ein kleines bisschen.
23.10.2026

Alle News vom TAGWORX.NET Neue Medien können Sie auch als RSS Newsfeed abonnieren, klicken Sie einfach auf das XML-Symbol und tragen Sie die Adresse in Ihren Newsreader ein!