 TAGWORX.NET Neue Medien


Aktuelles
Deutschland im Abtaumodus
Rund 564 Millionen Euro Cyberschaden am Tag, Tiefkühltruhen auf 50 Grad, und die Republik dreht sich gemächlich noch einmal im Bett um. Na dann: Weiterschlafen!
 Lilienthal bei Bremen, Anfang November. Ein ganz normaler Supermarkt an einem ein ganz normalen Morgen. Nur die Tiefkühltruhen sind nicht mehr normal. Sie sind warm. Irgendjemand hat sich in der Nacht in die Kühltechnik gehackt und die Temperatur hochgedreht. Inhaber Daniel Breiding steht vor seinen Regalen und rechnet. „Wir mussten Waren im Wert von über 360.000 Euro wegwerfen“, sagt er später der Presse.
360.000 Euro. Für einen Laden ist das eine Katastrophe. Für die deutsche Volkswirtschaft ist es, statistisch betrachtet, knapp eine Minute. So viel Schaden richten Cyberangriffe in diesem Land nämlich an: rund 390.000 Euro. Pro Minute. Rund um die Uhr. Auch sonn- und feiertags.
Ein Zwanzigstel vom Kuchen, jeden Tag ein Stück
Die Zahlen stammen nicht von einem Sicherheitsanbieter mit Verkaufsinteresse, sondern vom Digitalverband Bitkom, der sie gemeinsam mit dem Bundesamt für Verfassungsschutz vorgestellt hat. Laut der Studie „Wirtschaftsschutz 2026“ entsteht der deutschen Wirtschaft durch Datendiebstahl, Industriespionage und Sabotage ein Schaden von 211 bis 270,8 Milliarden Euro im Jahr. Zum ersten Mal weist die Bitkom eine Spanne aus, weil die Unternehmen immer häufiger nur vermuten, dass sie angegriffen wurden, es aber nicht sicher belegen können. Und da ist die sogenannte Dunkelziffer noch gar nicht mit eingerechnet. Beruhigend ist ist das nicht gerade.
Drei Viertel dieser Summe, genau 76 Prozent, gehen auf das Konto von Cyberangriffen. Das sind 160,4 bis 205,8 Milliarden Euro. Vor fünf Jahren lag der Cyberanteil noch bei 59 Prozent. Früher konnte man rudelweise agierende, mit Kamera bewaffnete Chinesen auf Fachmessen beobachten (und man ließ sie gewähren). Heutzutage braucht es das nicht mehr, die analoge Werksspionage mit Kamera im Knopfloch stirbt aus, der Angriff kommt bequem über die Leitung.
Legt man die Obergrenze an, landet man bei rund 564 Millionen Euro Cyberschaden pro Tag. Setzt man den Gesamtschaden ins Verhältnis zur Wirtschaftsleistung, wird es richtig unangenehm: Das deutsche Bruttoinlandsprodukt lag 2025 bei rund 4,47 Billionen Euro. Kriminelle, Saboteure und Spione knabbern also zwischen 4,7 und 6,1 Prozent davon weg. Grob ein Zwanzigstel. Jedes Jahr. Und das seit Jahren in ähnlicher Größenordnung, ohne dass irgendwer irgendeinen Notfallplan aus der Schublade holt.
| Kennzahl | Wert |
|---|---|
| Gesamtschaden durch Datendiebstahl, Spionage, Sabotage | 211 bis 270,8 Mrd. Euro |
| davon durch Cyberangriffe (76 Prozent) | 160,4 bis 205,8 Mrd. Euro |
| Cyberschaden pro Tag (Obergrenze) | rund 564 Mio. Euro |
| Cyberschaden pro Minute (Obergrenze) | rund 390.000 Euro |
| Gesamtschaden im Verhältnis zum BIP 2025 | 4,7 bis 6,1 Prozent |
| Neuverschuldung des Bundes 2026 inkl. Sondervermögen | rund 181,5 Mrd. Euro |
| Anteil IT-Sicherheit am IT-Budget der Unternehmen (Ist / Empfehlung BSI und Bitkom) | 18 / 20 Prozent |
Die vorletzte Zeile verdient einen zweiten Blick. Der Bund nimmt 2026 im Kernhaushalt knapp 98 Milliarden Euro neue Kredite auf. Rechnet man Sondervermögen Bundeswehr, Klima- und Transformationsfonds und das Infrastruktur-Sondervermögen dazu, sind es rund 181,5 Milliarden Euro. Darüber wird seit Monaten im Bundestag, in Talkshows und an Stammtischen heftig gestritten. Der Schaden durch Spionage und Sabotage liegt selbst am unteren Ende der Bitkom-Spanne darüber. Dazu gibt es allerdings keine Talkshow, im besten Fall mal eine kurze Reportage im Abendprogramm - als letzter Beitrag.
Die üblichen Verdächtigen haben Verstärkung bekommen
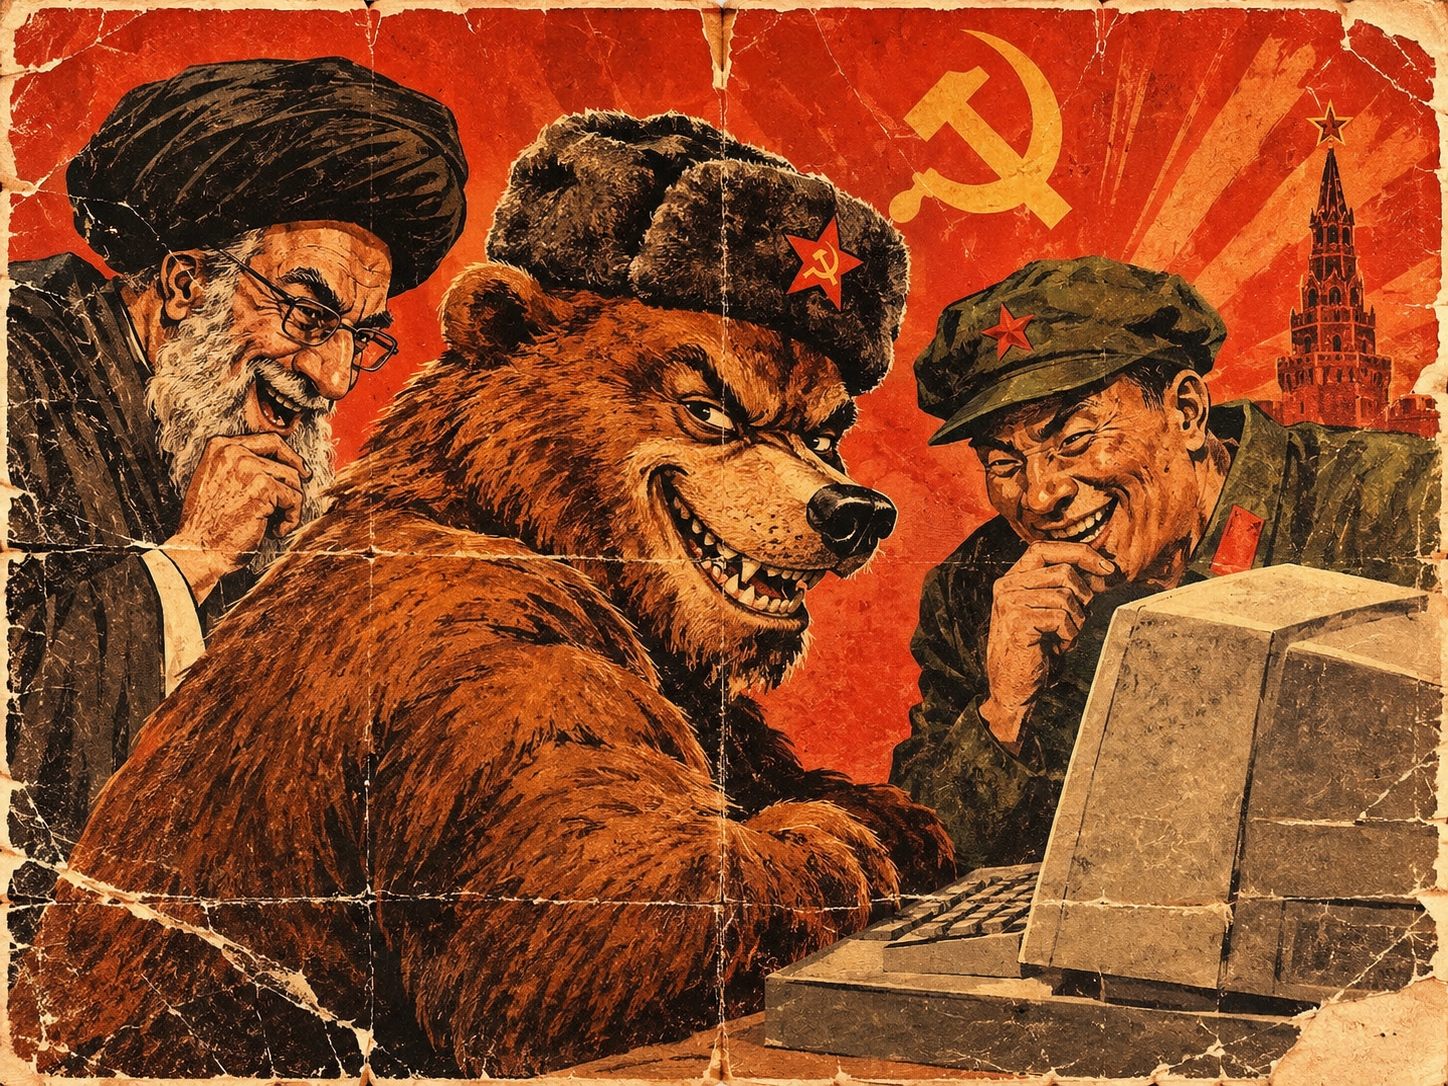
Woher die Angriffe kommen, ist nicht wirklich ein Geheimnis. Unter den Unternehmen, die einen Angriff sicher zuordnen konnten, nennen 52 Prozent China als Ursprung und 49 Prozent Russland. Beide Werte sind gegenüber dem Vorjahr gestiegen. Neu im Klub: der Iran, auf den inzwischen 9 Prozent der Spuren zeigen, nach 4 Prozent im Vorjahr - auch due Mullahs lernen dazu. Aber auch die Nordkoreaner haben in den letzten Wochen einige Ausrufezeichen hinterlassen - in Form von ein paar Milliarden Dollar, die sie aus Kryptobörsen „ausgelagert“ haben.
| Herkunft der Angriffe | Anteil der Unternehmen |
|---|---|
| China | 52 Prozent |
| Russland | 49 Prozent |
| Osteuropa (ohne EU) | 34 Prozent |
| USA | 27 Prozent |
| EU-Länder (ohne Deutschland) | 26 Prozent |
| Deutschland | 12 Prozent |
| Iran | 9 Prozent |
| Quelle: Bitkom, Wirtschaftsschutz 2026. Mehrfachnennungen möglich, Basis: Unternehmen mit sicher zugeordnetem Angriff. | |
Bemerkenswerter als die Länderliste ist die Täterliste. Organisierte Kriminalität führt zwar weiter mit 62 Prozent. Direkt dahinter folgen aber schon ausländische Nachrichtendienste mit 37 Prozent. Im Vorjahr waren es 28 Prozent, vor drei Jahren gerade mal 7. Verfassungsschutzpräsident Sinan Selen formuliert es behördentypisch nüchtern: Ausländische Dienste hätten „ihre hybriden Aktivitäten intensiviert“. Übersetzt heißt das: Andere Staaten testen sehr gezielt, wie weit sie bei uns gehen können. Und sie stellen fest, dass sie ziemlich weit kommen und mit wenig Gegenwehr zu rechnen haben.
Dass die Ermittlungsbehörden in Moskau oder Peking bei Rechtshilfeersuchen aus Deutschland nicht gerade Überstunden schieben, ist seit Jahren bekannt. Kriminelle Gruppen arbeiten dort in einer Art Duldungszone, solange sie das Heimatland in Ruhe lassen. Deutschland hat das lange als Naturgesetz behandelt, so wie Regen im April. Man spannt halt einen Schirm auf. Oder auch nicht.
Standardpasswort, Fernzugang, fertig ist die Sabotage
Zurück zu den Kühltruhen. Die Angriffswelle begann Mitte Oktober in Frankreich, wo rund 150 Geschäfte betroffen waren. Dann folgten Belgien, die Niederlande, Schweden, Irland, Luxemburg, Finnland, Estland und schließlich Deutschland: Märkte in Wuppertal, Wetter an der Ruhr, im Münsterland und eben in Lilienthal. Die Täter schalteten die Anlagen nicht einfach ab. Sie setzten sie gezielt in den Abtau- oder Heizmodus. In Kühlregalen und Tiefkühltruhen kletterten die Temperaturen teils auf bis zu 50 Grad, vereinzelt kam es sogar zu Schwelbränden.
Jetzt raten Sie mal, wie die Angreifer hineinkamen. Kein Zero-Day aus dem Geheimdienstlabor. Laut Fachpresse fanden sie Steuerungsmodule, die direkt oder schlecht geschützt am Internet hingen, liefen mit automatisierten Suchprogrammen drüber, nutzten bekannte Lücken in veralteter Software und probierten unveränderte Standardpasswörter aus. Die Reglersoftware stufte das Abtauen dann auch noch als regulären Wartungsbefehl ein und schlug erst einmal keinen Alarm. Ein Bekennerschreiben gibt es nicht, eine Lösegeldforderung auch nicht. Wer keine Kohle will, will Wirkung. Fachleute vermuten deshalb reine Sabotage, die Täter sind bislang nicht identifiziert.
Das passt nahtlos zu den Bitkom-Daten. Als Gründe für erfolgreiche Angriffe nennen die Unternehmen unzureichende Erkennung (59 Prozent), Fehlkonfigurationen (57 Prozent), Schwächen im Identitäts- und Zugriffsmanagement (55 Prozent) und veraltete Software (43 Prozent). Das ist keine Liste raffinierter Angriffstechniken. Das ist eine Liste von Hausaufgaben, die schlichtweg liegen geblieben sind.
Und die Investitionen? Der Anteil der IT-Sicherheit am IT-Budget stagniert bei 18 Prozent. BSI und Bitkom empfehlen 20 Prozent, also nicht einmal eine Verdopplung, sondern zwei lächerliche Prozentpunkte mehr. Nicht einmal die Hälfte der Unternehmen schafft das. Gleichzeitig sinkt das Bedrohungsgefühl: Nur noch 45 Prozent sehen ihre Existenz durch einen erfolgreichen Cyberangriff bedroht, im Vorjahr waren es 59 Prozent. Der Schaden bleibt im dreistelligen Milliardenbereich, aber die Angst nimmt ab. Das nennt man in der Medizin Gewöhnungseffekt. In der Wirtschaft nennt man es Strategie.
Erst die Pizza, dann das Wasserwerk
Man könnte fast dankbar sein, dass es diesmal „nur“ Fischstäbchen und Hackfleisch getroffen hat. Für die betroffenen Händler war es bitter, für die Allgemeinheit eher ein Ärgernis. Aber das Muster ist dasselbe, das Sicherheitsforscher seit Jahren für Wasserwerke, Fernwärme und Stromnetze beschreiben: vernetzte Steuerungstechnik, die am Internet hängt, weil Fernwartung so praktisch ist, abgesichert mit dem Passwort aus dem Handbuch.
Dass das keine Theorie ist, hat die Ukraine im Januar 2024 erlebt. In Lwiw manipulierte eine Schadsoftware namens FrostyGoop die Steuerung eines Fernwärmeversorgers. Mitten im Winter blieben über 600 Wohnhäuser rund 48 Stunden ohne Heizung und Warmwasser. Technisch ist das ziemlich genau derselbe Trick wie bei den Kühltruhen, nur andersherum.
Und Deutschland? Die Stadtwerke Landsberg am Lech wurden in der Nacht zum 1. September 2026 Ziel eines gezielten Cyberangriffs. Im Juni warnten BSI und Verfassungsschutz vor russischen Akteuren, die ungeschützt mit dem Internet verbundene Photovoltaikanlagen in Deutschland auskundschaften, und ordneten das als mögliches Prepositioning ein. Prepositioning heißt: Man legt sich den Zugang schon mal zurecht, für den Tag, an dem man ihn braucht. In einer Thüga-Umfrage unter 150 Stadtwerken und Regionalversorgern nannten 97 Prozent Cyberangriffe als zentrales Risiko für die Versorgungssicherheit. Die Betreiber haben die Gefahr also längst begriffen. Ihnen fehlt es an Geld, Personal und manchmal an einer Regulierung, die Sicherheitsausgaben auch anerkennt.
Ein kleines Detail am Rande: Als kritische Infrastruktur gilt ein Wasserversorger erst ab einer Größenordnung von 500.000 versorgten Menschen. Deutschland hat rund 6.000 Wasserversorger, die meisten davon klein und kommunal. Die Angreifer in den USA haben im Sommer übrigens gleich mehr als 30 kommunale Wasserwerke in Minnesota ins Visier genommen. Reiner Zufall, gaaaanz bestimmt.
Wer im Abtaumodus läuft, merkt es erst, wenn es riecht
Die Bitkom-Forderungen lesen sich wie jedes Jahr: Angriffe früh erkennen, Beweise sichern, Erkenntnisse schnell mit den Behörden teilen, ein gemeinsames Lagebild von Wirtschaft und Staat aufbauen, 20 Prozent des IT-Budgets in Sicherheit stecken. Alles richtig. Alles bekannt. Und genau da liegt das Problem. An Wissen fehlt es nicht. Es fehlt an dem Moment, in dem jemand aufsteht und sagt: Wir machen das jetzt, und zwar nicht nach dem nächsten Arbeitskreis.
Für kleine und mittlere Unternehmen ist die gute Nachricht: Das meiste, was die Kühltruhen-Angreifer ausgenutzt haben, lässt sich ohne Millionenbudget abstellen.
- Standardpasswörter ändern. Überall. Auch an der Kühltheke, der Heizungssteuerung, dem Drucker und der Webcam im Lager.
- Fernzugänge inventarisieren. Wer kann von außen auf welche Anlage zugreifen, und warum eigentlich?
- Steuerungstechnik vom Internet trennen oder zumindest hinter VPN und eigene Netzsegmente stellen.
- Updates einspielen, auch bei Geräten, die man nicht als Computer wahrnimmt.
- Dienstleister in die Pflicht nehmen. Wer Fernwartung anbietet, muss erklären können, wie er sie absichert.
- Einen Notfallplan haben, bevor der Notfall da ist. Mit Telefonnummern auf Papier.
Der Markt in Lilienthal hat 360.000 Euro verloren. Das ist knapp eine Minute deutscher Cyberschaden. Während Sie diesen Artikel gelesen haben, sind ungefähr acht weitere solcher Minuten vergangen. Die Uhr läuft weiter. Die Frage ist nur, wann hierzulande endlich jemand den Regler zurückdreht.
Quellen: Bitkom, „Wirtschaftsschutz 2026“ (August 2026); Bitkom-Presseinformation zum IT-Sicherheitsmarkt (Oktober 2026); Statistisches Bundesamt / KPMG zum BIP 2025; Deutscher Bundestag und dpa zum Bundeshaushalt 2026; Berichte von dpa, CIO, t3n und Logistik Heute zu den Angriffen auf Kühlanlagen (Oktober/November 2026); Thüga-Umfrage zur Versorgungssicherheit (April 2026); Dragos zu FrostyGoop.
18.11.2026

Alle News vom TAGWORX.NET Neue Medien können Sie auch als RSS Newsfeed abonnieren, klicken Sie einfach auf das XML-Symbol und tragen Sie die Adresse in Ihren Newsreader ein!